
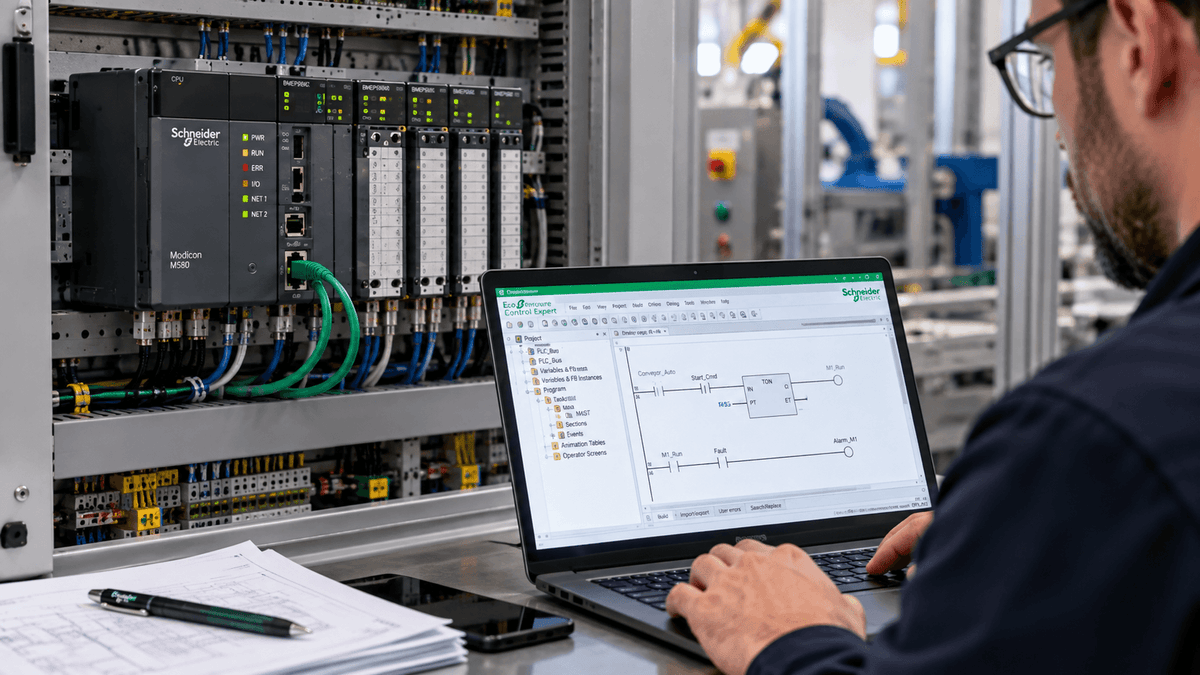
Il 28 settembre 2026 Schneider Electric ha annunciato, in occasione di WEFTEC 2026 a New Orleans, una nuova release della gamma Modicon con firmware cifrato, autenticazione di rete e controllo degli accessi basato sui ruoli. Il costruttore indica che la release interessa CPU Modicon M580, schede di comunicazione, switch Ethernet e la piattaforma di I/O distribuiti Modicon Edge I/O NTS, e che è associata alla certificazione IEC 62443-3-3 Security Level 2.
Al di là del singolo annuncio, il tema è concreto per chiunque progetti, mantenga o acquisti sistemi di controllo: il PLC non è più soltanto un dispositivo che esegue logica, ma un nodo di rete da proteggere. In questo articolo vediamo cosa significano queste funzioni, come leggere lo standard IEC 62443 e perché il Cyber Resilience Act europeo rende l'argomento più urgente.
Perché la sicurezza informatica riguarda anche il PLC
Per anni i controllori sono stati installati in reti isolate, con protocolli pensati per l'affidabilità e non per la sicurezza. Oggi i PLC dialogano con sistemi MES e SCADA, servizi cloud, accessi remoti per la manutenzione e altri dispositivi di campo. Ogni collegamento aumenta la superficie esposta: una CPU raggiungibile da una rete non segmentata, un account condiviso o un firmware non verificato possono diventare un punto di ingresso.
Le funzioni citate nell'annuncio rispondono a tre problemi tipici:
- Firmware cifrato: riduce il rischio che il software del dispositivo venga letto, copiato o manomesso. Di norma si accompagna a meccanismi per verificare l'autenticità degli aggiornamenti.
- Autenticazione di rete: consente di stabilire quali dispositivi e utenti possano comunicare con il controllore, invece di affidarsi alla sola presenza fisica nella rete.
- Controllo degli accessi basato sui ruoli (RBAC): assegna a ciascun utente solo i permessi necessari, per esempio sola lettura per un operatore e modifica del programma per un tecnico autorizzato, con tracciabilità delle azioni.
IEC 62443: come leggere i Security Level
La serie IEC 62443 è lo standard di riferimento per la sicurezza dei sistemi di automazione e controllo industriale. Organizza i requisiti tecnici in sette aree, dette Foundational Requirements: identificazione e autenticazione, controllo dell'uso, integrità del sistema, riservatezza dei dati, flusso di dati limitato, risposta tempestiva agli eventi e disponibilità delle risorse.
Per ciascuna area sono definiti quattro livelli di sicurezza (Security Level, da SL1 a SL4), legati alle capacità dell'attaccante da cui ci si vuole proteggere. Secondo la descrizione pubblicata da ISASecure, SL1 protegge da accessi o errori casuali, mentre SL2 prevede difesa da attacchi intenzionali condotti da un soggetto con poche risorse, competenze generiche e bassa motivazione. SL3 e SL4 considerano attaccanti con risorse e competenze progressivamente maggiori.
Parte 3-3 e parte 4-2: sistema e componente
Un punto spesso frainteso: la IEC 62443-3-3 definisce requisiti a livello di sistema, mentre la IEC 62443-4-2 riguarda i requisiti tecnici dei singoli componenti. Una certificazione non sostituisce una buona progettazione: un controllore con funzioni di sicurezza avanzate protegge poco se la rete è piatta, se le password predefinite restano attive o se gli aggiornamenti non vengono mai applicati. Quando si valuta un prodotto conviene quindi leggere con attenzione il certificato, per capire quale parte della norma, quale livello e quali versioni hardware e firmware siano coperti.
Il Cyber Resilience Act e le scadenze
Dal 11 settembre 2026 si applicano ai costruttori di prodotti con elementi digitali gli obblighi di notifica previsti dal Cyber Resilience Act (CRA). Secondo la pagina della Commissione Europea, vanno segnalate le vulnerabilità sfruttate attivamente e gli incidenti gravi che incidono sulla sicurezza del prodotto: allerta preliminare entro 24 ore, notifica entro 72 ore e relazione finale in seguito. La segnalazione avviene tramite la piattaforma unica gestita da ENISA.
Il CRA riguarda in primo luogo i fabbricanti, ma le conseguenze arrivano anche a progettisti, integratori e responsabili acquisti: aggiornamenti di sicurezza, gestione delle vulnerabilità e documentazione diventeranno criteri di scelta sempre più importanti. Quali prodotti rientrino nel perimetro e con quali obblighi va verificato caso per caso con la documentazione del costruttore e con consulenti qualificati: questo articolo non fornisce interpretazioni legali.
Cosa verificare quando si sceglie o si sostituisce un controllore
- se il costruttore pubblica avvisi di sicurezza e aggiornamenti firmware con regolarità, e per quanto tempo supporta il modello;
- se sono previsti utenti individuali e ruoli, e se le credenziali predefinite possano e debbano essere cambiate;
- quali certificazioni di sicurezza informatica siano dichiarate, a quale livello e per quali versioni;
- quali porte e servizi di rete siano attivi di default e come disattivarli;
- come avviene l'aggiornamento del firmware e come se ne verifica l'autenticità;
- come si ripristina un dispositivo dopo un guasto o una sostituzione senza compromettere la configurazione di sicurezza.
Impatto su manutenzione e ricambi
Sugli impianti esistenti molti controllori restano in servizio per decenni, spesso con firmware che non riceve più aggiornamenti. Per chi si occupa di manutenzione la sicurezza informatica diventa quindi anche un tema di gestione del parco installato: censire modelli e versioni, segmentare la rete, limitare gli accessi remoti e pianificare con anticipo la sostituzione dei componenti non più supportati.
Nella pratica, la scelta di PLC e controllori programmabili e dei relativi accessori per PLC deve tenere conto non solo di prestazioni e compatibilità, ma anche del ciclo di vita e del supporto software. Anche la parte di rete conta: i cavi Ethernet industriali e i gateway IoT sono i punti in cui il controllo entra in contatto con il resto dell'infrastruttura. Per sostituire un componente non più disponibile sul mercato puoi consultare la pagina sui ricambi e componenti industriali.
In sintesi
L'annuncio di Schneider Electric è un esempio di una tendenza più ampia: firmware protetto, autenticazione e gestione dei ruoli stanno diventando requisiti di base per i controllori, e normative come il CRA spingono nella stessa direzione. La sicurezza informatica non si acquista con un singolo prodotto: nasce dall'insieme di componenti, configurazione, segmentazione di rete e procedure di manutenzione.
Se stai cercando un controllore, un componente di rete o un ricambio per un impianto in servizio, contatta ELEXONIK indicando marca e codice.