
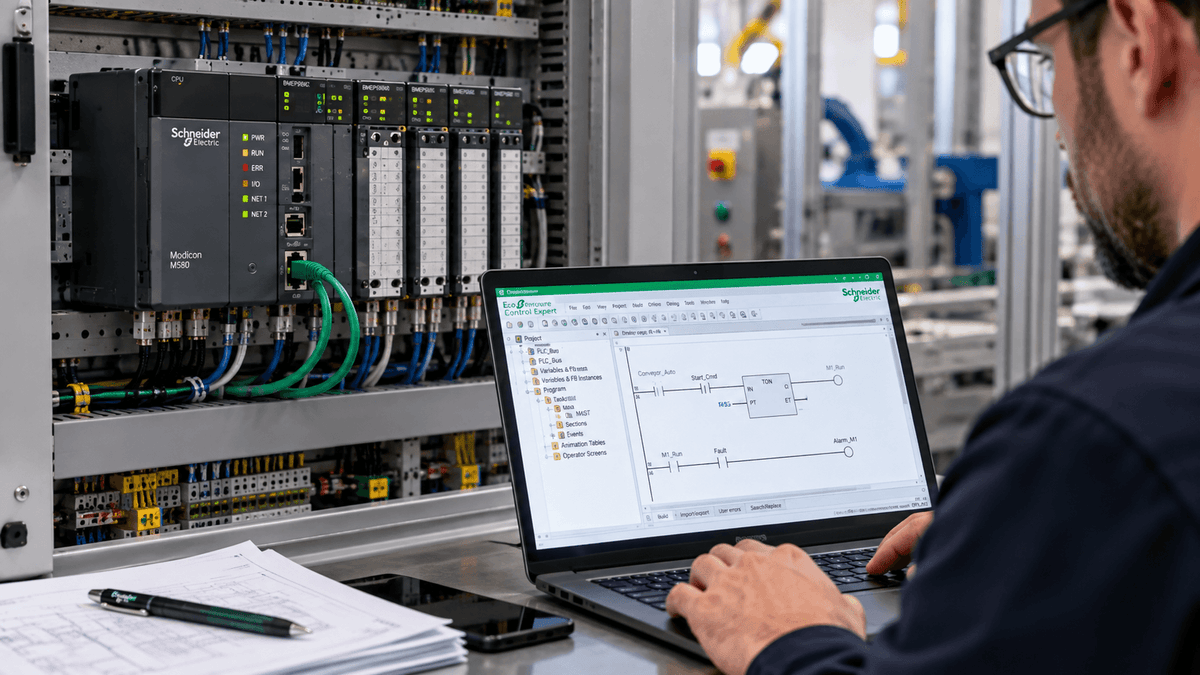
Am 28. September 2026 kündigte Schneider Electric anlässlich der WEFTEC 2026 in New Orleans eine neue Version der Modicon-Reihe mit verschlüsselter Firmware, Netzwerkauthentifizierung und rollenbasierter Zugriffskontrolle an. Der Hersteller gibt an, dass sich die neue Version auf Modicon M580-CPUs, Kommunikationsmodule, Ethernet-Switches und die verteilte I/O-Plattform Modicon Edge I/O NTS bezieht und mit der Zertifizierung nach IEC 62443-3-3 Security Level 2 verbunden ist.
Über die bloße Ankündigung hinaus ist das Thema für jeden, der Steuerungssysteme plant, wartet oder einkauft, von konkreter Bedeutung: Die SPS ist nicht mehr nur ein Gerät, das Logik ausführt, sondern ein zu schützender Netzwerkknoten. In diesem Artikel untersuchen wir, was diese Funktionen bedeuten, wie der Standard IEC 62443 zu interpretieren ist und warum der europäische Cyber Resilience Act das Thema noch dringlicher macht.
Warum Cybersicherheit auch die SPS betrifft
Jahrelang wurden Steuerungen in isolierten Netzwerken installiert, wobei Protokolle verwendet wurden, die auf Zuverlässigkeit und nicht auf Sicherheit ausgelegt waren. Heute kommunizieren SPS mit MES- und SCADA-Systemen, Cloud-Diensten, Fernzugriffen für die Wartung und anderen Feldgeräten. Jede Verbindung vergrößert die Angriffsfläche: Eine CPU, die über ein nicht segmentiertes Netzwerk erreichbar ist, ein gemeinsam genutztes Konto oder eine nicht verifizierte Firmware können zu einem Einstiegspunkt werden.
Die in der Ankündigung genannten Funktionen adressieren drei typische Probleme:
- Verschlüsselte Firmware: Verringert das Risiko, dass die Gerätesoftware gelesen, kopiert oder manipuliert wird. Dies geht in der Regel mit Mechanismen zur Überprüfung der Authentizität von Updates einher.
- Netzwerkauthentifizierung: Ermöglicht festzulegen, welche Geräte und Benutzer mit der Steuerung kommunizieren dürfen, anstatt sich allein auf die physische Präsenz im Netzwerk zu verlassen.
- Rollenbasierte Zugriffskontrolle (RBAC): Weist jedem Benutzer nur die notwendigen Berechtigungen zu, z. B. Lesezugriff für einen Bediener und Programmänderungsrechte für einen autorisierten Techniker, unter Gewährleistung der Rückverfolgbarkeit von Aktionen.
IEC 62443: Wie man Security Levels liest
Die Reihe IEC 62443 ist der Referenzstandard für die Sicherheit industrieller Automatisierungs- und Steuerungssysteme. Sie organisiert die technischen Anforderungen in sieben Bereichen, den sogenannten Foundational Requirements: Identifizierung und Authentifizierung, Zugriffskontrolle, Systemintegrität, Datenvertraulichkeit, eingeschränkter Datenfluss, zeitnahe Reaktion auf Ereignisse und Verfügbarkeit von Ressourcen.
Für jeden Bereich sind vier Sicherheitsstufen (Security Level, von SL1 bis SL4) definiert, die mit den Fähigkeiten des Angreifers verknüpft sind, gegen den man sich schützen möchte. Laut der von ISASecure veröffentlichten Beschreibung schützt SL1 vor zufälligen Zugriffen oder Fehlern, während SL2 den Schutz vor vorsätzlichen Angriffen durch Akteure mit begrenzten Ressourcen, allgemeinen Fachkenntnissen und geringer Motivation vorsieht. SL3 und SL4 berücksichtigen Angreifer mit zunehmend größeren Ressourcen und Fähigkeiten.
Teil 3-3 und Teil 4-2: System und Komponente
Ein oft missverstandener Punkt: Die Norm IEC 62443-3-3 definiert Anforderungen auf Systemebene, während die IEC 62443-4-2 die technischen Anforderungen einzelner Komponenten betrifft. Eine Zertifizierung ersetzt keine gute Planung: Eine Steuerung mit erweiterten Sicherheitsfunktionen nützt wenig, wenn das Netzwerk flach ist, Standardpasswörter aktiv bleiben oder Updates niemals eingespielt werden. Bei der Bewertung eines Produkts sollte daher das Zertifikat sorgfältig gelesen werden, um zu verstehen, welcher Teil der Norm, welches Level und welche Hardware- und Firmware-Versionen abgedeckt sind.
Der Cyber Resilience Act und die Fristen
Ab dem 11. September 2026 gelten für Hersteller von Produkten mit digitalen Elementen die Meldepflichten des Cyber Resilience Acts (CRA). Laut der Seite der Europäischen Kommission müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle, die die Sicherheit des Produkts beeinträchtigen, gemeldet werden: Vorwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden und anschließend ein Abschlussbericht. Die Meldung erfolgt über die von der ENISA verwaltete zentrale Plattform.
Der CRA betrifft in erster Linie die Hersteller, aber die Auswirkungen erreichen auch Planer, Integratoren und Einkaufsleiter: Sicherheitsupdates, Schwachstellenmanagement und Dokumentation werden zu immer wichtigeren Auswahlkriterien. Welche Produkte in den Anwendungsbereich fallen und welche Pflichten bestehen, muss von Fall zu Fall anhand der Herstellerdokumentation und mit qualifizierten Beratern geprüft werden: Dieser Artikel bietet keine Rechtsberatung.
Was bei der Auswahl oder dem Austausch einer Steuerung zu prüfen ist
- ob der Hersteller regelmäßig Sicherheitshinweise und Firmware-Updates veröffentlicht und wie lange das Modell unterstützt wird;
- ob individuelle Benutzerkonten und Rollen vorgesehen sind und ob Standardanmeldedaten geändert werden können und müssen;
- welche Cybersicherheitszertifizierungen deklariert sind, auf welchem Level und für welche Versionen;
- welche Ports und Netzwerkdienste standardmäßig aktiv sind und wie sie deaktiviert werden können;
- wie das Firmware-Update erfolgt und wie dessen Authentizität überprüft wird;
- wie ein Gerät nach einem Ausfall oder Austausch wiederhergestellt werden kann, ohne die Sicherheitskonfiguration zu gefährden.
Auswirkungen auf Wartung und Ersatzteile
In bestehenden Anlagen bleiben viele Steuerungen jahrzehntelang in Betrieb, oft mit Firmware, für die keine Updates mehr verfügbar sind. Für Instandhalter wird Cybersicherheit daher auch zu einem Thema des Bestandsmanagements: Erfassung von Modellen und Versionen, Segmentierung des Netzwerks, Einschränkung von Fernzugriffen und vorausschauende Planung für den Austausch nicht mehr unterstützter Komponenten.
In der Praxis muss die Auswahl von SPS und speicherprogrammierbaren Steuerungen sowie der zugehörigen SPS-Zubehörteile nicht nur Leistung und Kompatibilität berücksichtigen, sondern auch den Lebenszyklus und den Software-Support. Auch der Netzwerkbereich zählt: Industrie-Ethernet-Kabel und IoT-Gateways sind die Punkte, an denen die Steuerung mit dem Rest der Infrastruktur in Kontakt kommt. Um eine Komponente zu ersetzen, die nicht mehr auf dem Markt erhältlich ist, können Sie die Seite zu Industrie-Ersatzteilen und -Komponenten konsultieren.
Zusammenfassung
Die Ankündigung von Schneider Electric ist ein Beispiel für einen breiteren Trend: Abgesicherte Firmware, Authentifizierung und Rollenverwaltung werden zu grundlegenden Anforderungen für Steuerungen, und Vorschriften wie der CRA drängen in die gleiche Richtung. Cybersicherheit lässt sich nicht mit einem einzelnen Produkt kaufen: Sie entsteht aus dem Zusammenspiel von Komponenten, Konfiguration, Netzwerksegmentierung und Wartungsverfahren.
Wenn Sie eine Steuerung, eine Netzwerkkomponente oder ein Ersatzteil für eine Anlage im Betrieb suchen, kontaktieren Sie ELEXONIK unter Angabe der Marke und Artikelnummer.