
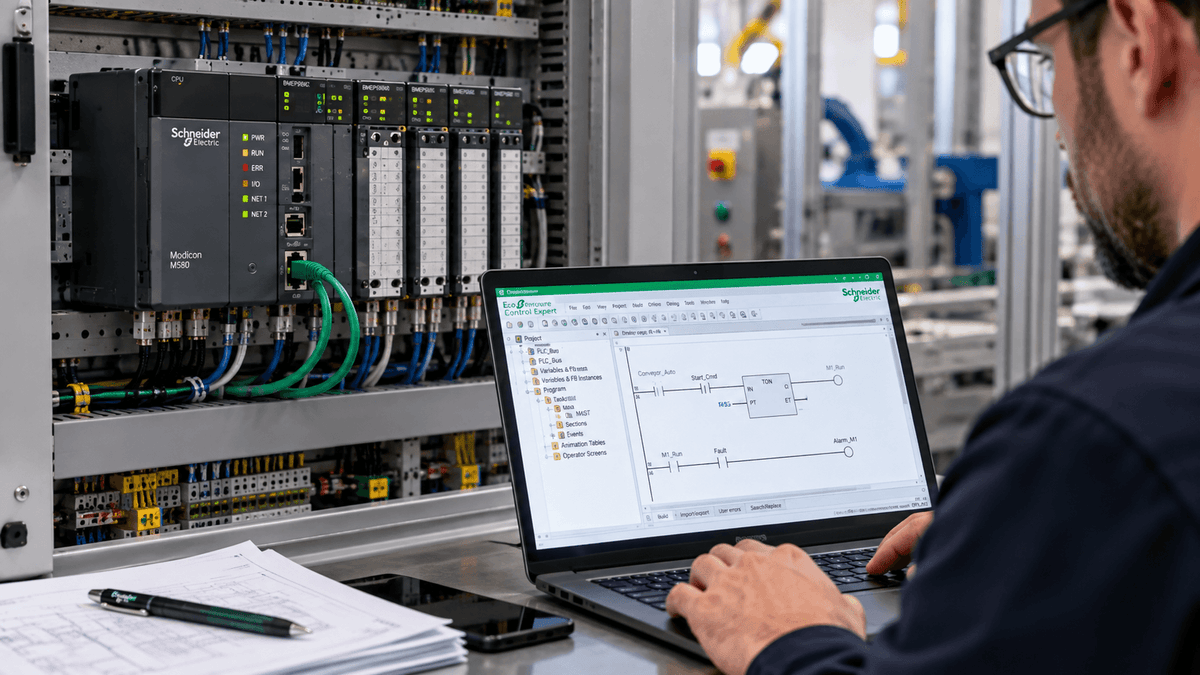
Le 28 septembre 2026, Schneider Electric a annoncé, lors du WEFTEC 2026 à La Nouvelle-Orléans, une nouvelle version de la gamme Modicon avec firmware chiffré, authentification réseau et contrôle d'accès basé sur les rôles. Le constructeur indique que cette version concerne les CPU Modicon M580, les cartes de communication, les commutateurs Ethernet et la plateforme d'E/S distribuées Modicon Edge I/O NTS, et qu'elle est associée à la certification IEC 62443-3-3 Security Level 2.
Au-delà de cette annonce, le sujet est concret pour quiconque conçoit, entretient ou achète des systèmes de contrôle : l'API n'est plus seulement un dispositif qui exécute une logique, mais un nœud de réseau à protéger. Dans cet article, nous voyons ce que signifient ces fonctions, comment lire la norme IEC 62443 et pourquoi le Cyber Resilience Act européen rend le sujet plus urgent.
Pourquoi la cybersécurité concerne également l'API
Pendant des années, les automates ont été installés sur des réseaux isolés, avec des protocoles conçus pour la fiabilité et non pour la sécurité. Aujourd'hui, les API communiquent avec des systèmes MES et SCADA, des services cloud, des accès distants pour la maintenance et d'autres dispositifs de terrain. Chaque connexion augmente la surface exposée : un CPU accessible depuis un réseau non segmenté, un compte partagé ou un firmware non vérifié peuvent devenir un point d'entrée.
Les fonctions citées dans l'annonce répondent à trois problèmes typiques :
- Firmware chiffré : réduit le risque que le logiciel du dispositif soit lu, copié ou altéré. En règle générale, il s'accompagne de mécanismes permettant de vérifier l'authenticité des mises à jour.
- Authentification réseau : permet d'établir quels dispositifs et utilisateurs peuvent communiquer avec l'automate, au lieu de s'appuyer uniquement sur la présence physique dans le réseau.
- Contrôle d'accès basé sur les rôles (RBAC) : attribue à chaque utilisateur uniquement les autorisations nécessaires, par exemple la lecture seule pour un opérateur et la modification du programme pour un technicien autorisé, avec une traçabilité des actions.
IEC 62443 : comment lire les Security Levels
La série IEC 62443 est la norme de référence pour la sécurité des systèmes d'automatisation et de contrôle industriel. Elle organise les exigences techniques en sept domaines, appelés Foundational Requirements : identification et authentification, contrôle de l'utilisation, intégrité du système, confidentialité des données, flux de données limité, réponse rapide aux événements et disponibilité des ressources.
Pour chaque domaine, quatre niveaux de sécurité sont définis (Security Level, de SL1 à SL4), liés aux capacités de l'attaquant dont on souhaite se protéger. Selon la description publiée par ISASecure, SL1 protège contre les accès ou erreurs aléatoires, tandis que SL2 prévoit une défense contre les attaques intentionnelles menées par un sujet disposant de peu de ressources, de compétences générales et d'une faible motivation. SL3 et SL4 considèrent des attaquants disposant de ressources et de compétences progressivement plus importantes.
Partie 3-3 et partie 4-2 : système et composant
Un point souvent mal compris : l'IEC 62443-3-3 définit des exigences au niveau du système, tandis que l'IEC 62443-4-2 concerne les exigences techniques des composants individuels. Une certification ne remplace pas une bonne conception : un automate avec des fonctions de sécurité avancées protège peu si le réseau est plat, si les mots de passe par défaut restent actifs ou si les mises à jour ne sont jamais appliquées. Lorsqu'on évalue un produit, il convient donc de lire attentivement le certificat, pour comprendre quelle partie de la norme, quel niveau et quelles versions matérielles et logicielles sont couverts.
Le Cyber Resilience Act et les échéances
À partir du 11 septembre 2026, les obligations de notification prévues par le Cyber Resilience Act (CRA) s'appliqueront aux fabricants de produits contenant des éléments numériques. Selon la page de la Commission européenne, les vulnérabilités activement exploitées et les incidents graves affectant la sécurité du produit doivent être signalés : alerte préliminaire sous 24 heures, notification sous 72 heures et rapport final par la suite. Le signalement s'effectue via la plateforme unique gérée par ENISA.
Le CRA concerne en premier lieu les fabricants, mais les conséquences atteignent également les concepteurs, les intégrateurs et les responsables des achats : les mises à jour de sécurité, la gestion des vulnérabilités et la documentation deviendront des critères de choix de plus en plus importants. Quels produits entrent dans le périmètre et avec quelles obligations doit être vérifié au cas par cas avec la documentation du constructeur et des consultants qualifiés : cet article ne fournit pas d'interprétations juridiques.
Que vérifier lors du choix ou du remplacement d'un automate
- si le constructeur publie régulièrement des avis de sécurité et des mises à jour de firmware, et pendant combien de temps il prend en charge le modèle ;
- si des utilisateurs individuels et des rôles sont prévus, et si les identifiants par défaut peuvent et doivent être modifiés ;
- quelles certifications de cybersécurité sont déclarées, à quel niveau et pour quelles versions ;
- quels ports et services réseau sont actifs par défaut et comment les désactiver ;
- comment se déroule la mise à jour du firmware et comment en vérifier l'authenticité ;
- comment réinitialiser un dispositif après une panne ou un remplacement sans compromettre la configuration de sécurité.
Impact sur la maintenance et les pièces de rechange
Sur les installations existantes, de nombreux automates restent en service pendant des décennies, souvent avec des firmwares qui ne reçoivent plus de mises à jour. Pour ceux qui s'occupent de la maintenance, la cybersécurité devient donc également un sujet de gestion du parc installé : recenser les modèles et versions, segmenter le réseau, limiter les accès distants et planifier à l'avance le remplacement des composants qui ne sont plus pris en charge.
Dans la pratique, le choix des API et automates programmables et de leurs accessoires pour API doit tenir compte non seulement des performances et de la compatibilité, mais aussi du cycle de vie et du support logiciel. La partie réseau compte aussi : les câbles Ethernet industriels et les passerelles IoT sont les points où le contrôle entre en contact avec le reste de l'infrastructure. Pour remplacer un composant qui n'est plus disponible sur le marché, vous pouvez consulter la page sur les pièces de rechange et composants industriels.
En résumé
L'annonce de Schneider Electric est un exemple d'une tendance plus large : firmware protégé, authentification et gestion des rôles deviennent des exigences de base pour les automates, et des réglementations comme le CRA vont dans la même direction. La cybersécurité ne s'achète pas avec un seul produit : elle naît de l'ensemble des composants, de la configuration, de la segmentation du réseau et des procédures de maintenance.
Si vous cherchez un automate, un composant réseau ou une pièce de rechange pour une installation en service, contactez ELEXONIK en indiquant la marque et le code.