
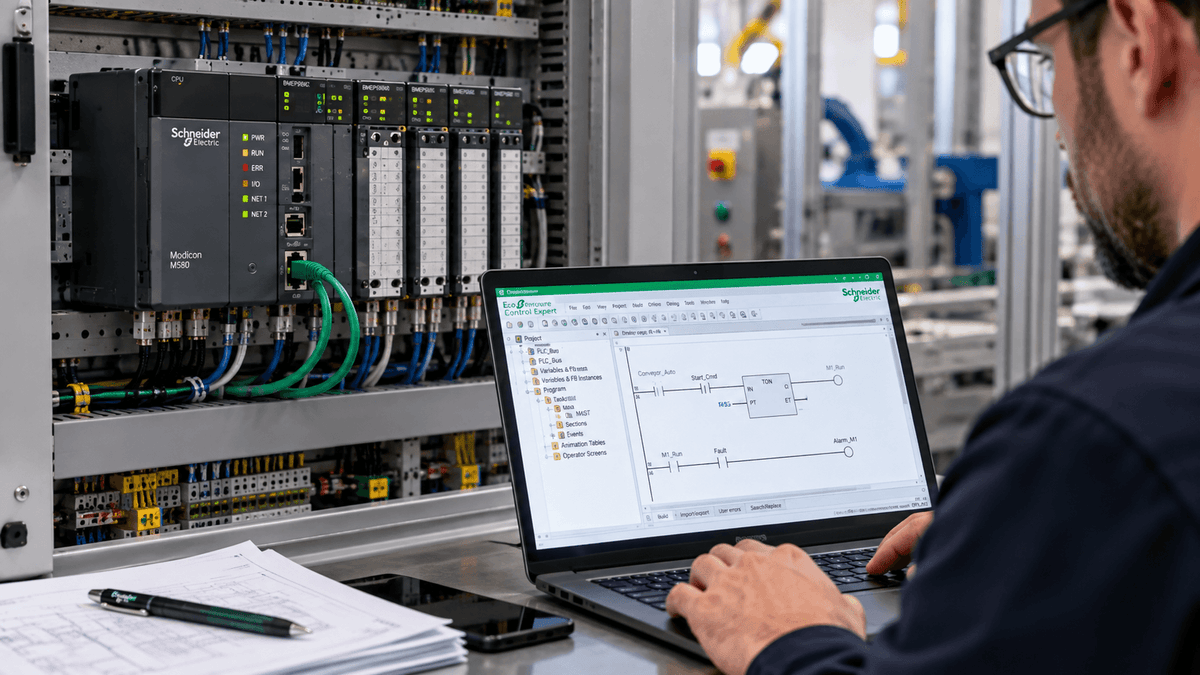
28 września 2026 r. Schneider Electric ogłosił podczas WEFTEC 2026 w Nowym Orleanie nową wersję rodziny Modicon z szyfrowanym oprogramowaniem układowym, uwierzytelnianiem sieci i kontrolą dostępu opartą na rolach. Producent wskazuje, że nowa wersja obejmuje sterowniki Modicon M580, karty komunikacyjne, przełączniki Ethernet oraz platformę rozproszonych wejść/wyjść Modicon Edge I/O NTS i jest powiązana z certyfikacją IEC 62443-3-3 Security Level 2.
Poza pojedynczym ogłoszeniem, temat ten jest istotny dla każdego, kto projektuje, utrzymuje lub kupuje systemy sterowania: sterownik PLC nie jest już tylko urządzeniem wykonującym logikę, ale węzłem sieci, który należy chronić. W tym artykule wyjaśniamy, co oznaczają te funkcje, jak należy interpretować standard IEC 62443 i dlaczego europejski Cyber Resilience Act sprawia, że temat ten staje się coraz bardziej pilny.
Dlaczego cyberbezpieczeństwo dotyczy również sterowników PLC
Przez lata sterowniki były instalowane w odizolowanych sieciach, a protokoły projektowano z myślą o niezawodności, a nie o bezpieczeństwie. Dziś sterowniki PLC komunikują się z systemami MES i SCADA, usługami w chmurze, umożliwiają dostęp zdalny do konserwacji oraz innymi urządzeniami polowymi. Każde połączenie zwiększa powierzchnię narażenia: sterownik dostępny z niezafragmentowanej sieci, konto współdzielone lub niesprawdzone oprogramowanie układowe mogą stać się punktem wejścia.
Funkcje wymienione w ogłoszeniu odpowiadają na trzy typowe problemy:
- Szyfrowane oprogramowanie układowe: zmniejsza ryzyko odczytania, skopiowania lub nieuprawnionej modyfikacji oprogramowania urządzenia. Zazwyczaj towarzyszą mu mechanizmy weryfikujące autentyczność aktualizacji.
- Uwierzytelnianie sieci: pozwala określić, które urządzenia i użytkownicy mogą komunikować się ze sterownikiem, zamiast polegać wyłącznie na fizycznej obecności w sieci.
- Kontrola dostępu oparta na rolach (RBAC): przypisuje każdemu użytkownikowi tylko niezbędne uprawnienia, na przykład tylko do odczytu dla operatora i do modyfikacji programu dla uprawnionego technika, z możliwością śledzenia działań.
IEC 62443: jak interpretować poziomy bezpieczeństwa
Seria IEC 62443 to standard odniesienia dla bezpieczeństwa systemów automatyki i sterowania przemysłowego. Dzieli on wymagania techniczne na siedem obszarów, zwanych wymaganiami podstawowymi: identyfikacja i uwierzytelnianie, kontrola użyteczności, integralność systemu, poufność danych, ograniczenie przepływu danych, szybka reakcja na zdarzenia i dostępność zasobów.
Dla każdego obszaru zdefiniowano cztery poziomy bezpieczeństwa (Security Level, od SL1 do SL4), związane z możliwościami napastnika, przed którym chcemy się chronić. Zgodnie z opisem opublikowanym przez ISASecure, SL1 chroni przed przypadkowymi próbami dostępu lub błędami, podczas gdy SL2 zapewnia ochronę przed celowymi atakami przeprowadzanymi przez osobę dysponującą niewielkimi zasobami, ogólnymi kompetencjami i niską motywacją. SL3 i SL4 uwzględniają napastników dysponujących coraz większymi zasobami i kompetencjami.
Część 3-3 i część 4-2: system i komponent
Często mylony punkt: IEC 62443-3-3 określa wymagania na poziomie systemu, podczas gdy IEC 62443-4-2 dotyczy wymagań technicznych poszczególnych komponentów. Certyfikacja nie zastępuje dobrego projektu: sterownik z zaawansowanymi funkcjami bezpieczeństwa niewiele chroni, jeśli sieć jest płaska, domyślne hasła pozostają aktywne lub aktualizacji nigdy nie są stosowane. Przy ocenie produktu warto zatem uważnie zapoznać się z certyfikatem, aby zrozumieć, która część normy, jaki poziom oraz jakie wersje sprzętu i oprogramowania układowego są objęte ochroną.
Cyber Resilience Act i terminy
Od 11 września 2026 r. producenci produktów z elementami cyfrowymi będą zobowiązani do zgłaszania incydentów zgodnie z Cyber Resilience Act (CRA). Zgodnie z stroną Komisji Europejskiej, należy zgłaszać podatności wykorzystywane w aktywny sposób oraz poważne incydenty wpływające na bezpieczeństwo produktu: wstępne ostrzeżenie w ciągu 24 godzin, powiadomienie w ciągu 72 godzin, a następnie raport końcowy. Zgłoszenie następuje za pośrednictwem jednolitej platformy zarządzanej przez ENISA.
CRA dotyczy przede wszystkim producentów, ale jego skutki obejmują również projektantów, integratorów i osoby odpowiedzialne za zakupy: aktualizacje bezpieczeństwa, zarządzanie podatnościami i dokumentacja staną się coraz ważniejszymi kryteriami wyboru. Które produkty mieszczą się w zakresie regulacji i jakie obowiązki z nich wynikają, należy sprawdzać w każdym przypadku na podstawie dokumentacji producenta oraz z pomocą wykwalifikowanych doradców: niniejszy artykuł nie stanowi interpretacji prawnej.
Co sprawdzić przy wyborze lub wymianie sterownika
- czy producent regularnie publikuje ostrzeżenia dotyczące bezpieczeństwa i aktualizacje oprogramowania układowego oraz jak długo wspiera dany model;
- czy przewidziano indywidualnych użytkowników i role oraz czy domyślne dane uwierzytelniające można i należy zmienić;
- jakie certyfikaty cyberbezpieczeństwa zostały zadeklarowane, na jakim poziomie i dla jakich wersji;
- które porty i usługi sieciowe są aktywne domyślnie i jak je wyłączyć;
- w jaki sposób odbywa się aktualizacja oprogramowania układowego i jak weryfikuje się jego autentyczność;
- jak przywrócić urządzenie po awarii lub wymianie bez naruszenia konfiguracji bezpieczeństwa.
Wpływ na konserwację i części zamienne
W istniejących instalacjach wiele sterowników pozostaje w eksploatacji przez dziesięciolecia, często z oprogramowaniem układowym, które nie otrzymuje już aktualizacji. Dla osób zajmujących się konserwacją cyberbezpieczeństwo staje się zatem również kwestią zarządzania posiadanym parkiem urządzeń: inwentaryzacja modeli i wersji, segmentacja sieci, ograniczanie dostępu zdalnego oraz wcześniejsze planowanie wymiany komponentów, które nie są już wspierane.
W praktyce wybór sterowników PLC i sterowników programowalnych oraz powiązanych z nimi akcesoriów do sterowników PLC musi uwzględniać nie tylko wydajność i kompatybilność, ale także cykl życia i wsparcie programowe. Ważna jest również część sieciowa: przemysłowe kable Ethernet i bramy IoT to punkty, w których sterowanie styka się z resztą infrastruktury. Aby zastąpić komponent niedostępny już na rynku, możesz zapoznać się ze stroną dotyczącą części zamiennych i komponentów przemysłowych.
Podsumowując
Ogłoszenie Schneider Electric jest przykładem szerszej tendencji: chronione oprogramowanie układowe, uwierzytelnianie i zarządzanie rolami stają się podstawowymi wymaganiami dla sterowników, a regulacje takie jak CRA idą w tym samym kierunku. Cyberbezpieczeństwa nie kupuje się za pomocą pojedynczego produktu: wynika ono z połączenia komponentów, konfiguracji, segmentacji sieci i procedur konserwacji.
Jeśli szukasz sterownika, komponentu sieciowego lub części zamiennej do eksploatowanej instalacji, skontaktuj się z ELEXONIK, podając markę i kod.